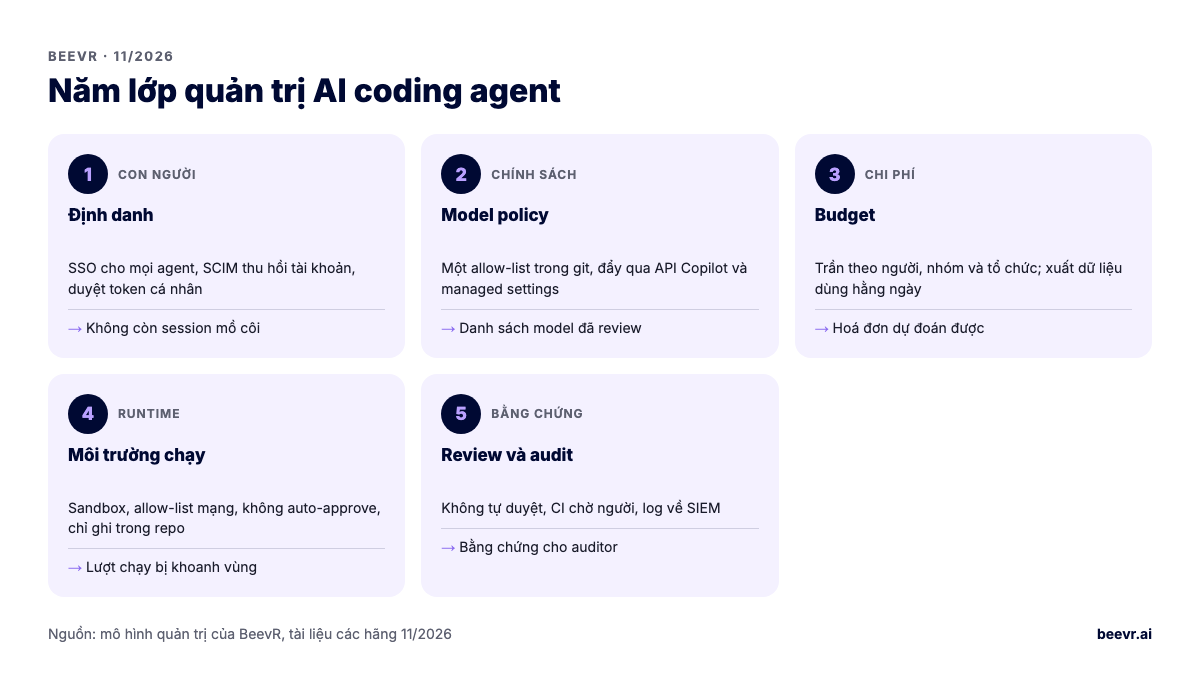
Quản trị AI coding agent theo năm lớp: định danh (SSO và SCIM), allow-list model quản lý dưới dạng code, giới hạn budget theo người và theo nhóm, môi trường chạy có sandbox và quy tắc mạng, và cổng review kèm audit log. Tính đến 11/2026, Copilot, Claude Code, Cursor, Codex và Devin đều đã có phần lớn các công cụ này. Phần lớn vẫn để tắt các thiết lập chặt nhất theo mặc định.
Cập nhật ngày 13/11/2026. Một năm trước, "quản trị AI coding" chủ yếu là chọn nhà cung cấp có báo cáo SOC 2. Giờ một tổ chức kỹ thuật điển hình chạy hai, ba agent. Mỗi agent có danh sách model riêng (thay đổi hằng tháng), hoá đơn tính theo mức dùng riêng và cách mở pull request riêng. Bài này đối chiếu các công cụ kiểm soát hiện có, theo tài liệu và changelog của từng hãng, thành một chính sách bạn áp được. Muốn chọn công cụ, xem bài so sánh Cursor, Claude Code, Codex và Devin. Về quản trị AI agent nói chung, xem bài quản trị AI agent.
Quản trị AI coding agent thực chất gồm những gì?
Là trả lời năm câu hỏi bằng thiết lập cụ thể, không bằng slide. Ai được dùng agent nào? Agent được gọi model nào? Được tiêu bao nhiêu? Trong lúc chạy được chạm vào những gì? Ai duyệt kết quả của nó? Sau đó lưu bằng chứng cho cả năm câu. Phần còn lại của bài đi lần lượt qua từng lớp.
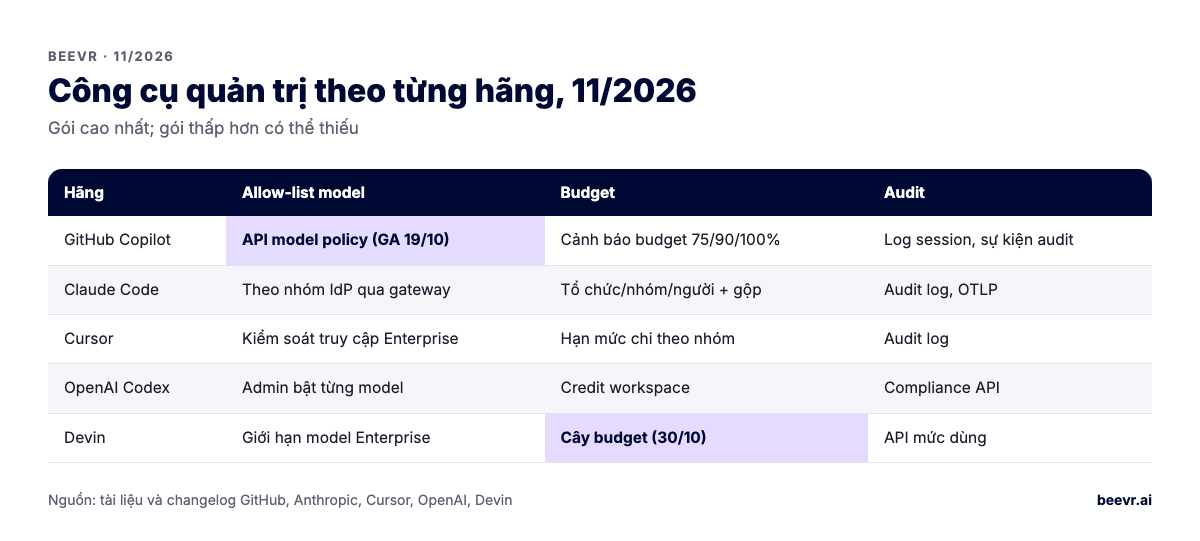
| Kiểm soát | GitHub Copilot | Claude Code | Cursor | OpenAI Codex | Devin |
|---|---|---|---|---|---|
| Allow-list model | REST API model policy, 4 cấp (GA 19/10/2026) | Allow-list theo nhóm IdP qua Claude apps gateway; managed settings | Kiểm soát truy cập model, repo và MCP (Enterprise) | Admin bật từng model; GPT-6.1 Sol mặc định tắt với Enterprise | Enterprise giới hạn được model khả dụng |
| Budget | Budget cho phần dùng thêm, cảnh báo ở 75/90/100%; admin đặt hạn mức | Hạn mức theo tổ chức, nhóm, người; budget gộp nhóm; API báo cáo chi phí | Giới hạn chi tiêu chi tiết và theo nhóm | Credit cho workspace | Cây budget (30/10/2026); API thống kê mức dùng theo ngày |
| Định danh | Session agent tuân theo yêu cầu SSO của organization | SSO (Team); SCIM (Enterprise); SSO qua gateway | SSO SAML/OIDC (Teams); SCIM (Enterprise) | SSO SAML (Business); SCIM, xác minh domain (Enterprise) | SAML/OIDC tự cấu hình; SCIM; RBAC |
| Audit | Log session và sự kiện audit log | Audit log (Enterprise); sự kiện audit của gateway; telemetry OTLP | Audit log, service account | Compliance API | API mức dùng session; RBAC |
| Dữ liệu | Lưu trữ khác nhau theo model (ví dụ Fable 5.2 có lưu) | Gateway giữ telemetry trong hạ tầng của bạn; tuỳ chọn zero retention | Privacy mode; tuỳ chỉnh thời gian lưu chat | Kiểm soát lưu trữ và vị trí dữ liệu; EKM | VPC single-tenant; khoá do khách hàng quản lý |
Nguồn có link ở từng phần bên dưới. "Enterprise" là gói cao nhất của từng hãng. Nhiều tính năng kiểm soát không có ở gói thấp hơn.
Làm sao kiểm soát developer được dùng model AI nào?
Hãy giữ một allow-list duy nhất đã được review trong version control, rồi đẩy nó tới mọi công cụ qua admin API hoặc managed settings. Từ 19/10/2026, GitHub hỗ trợ việc này trực tiếp: endpoint model policy của Copilot (GET và PATCH) đã GA cho enterprise, enterprise team, agent app và organization.
Vì sao việc này phải là code, không phải thiết lập làm một lần:
- Model thay đổi hằng tháng. GitHub gỡ 10 model Copilot trong tháng 10 và sẽ gỡ thêm 3 vào 16/11. Model thay thế có thể phải được admin bật thì developer mới thấy.
- Mặc định khác nhau theo model. Claude Fable 5.2 lên Copilot ngày 9/11 với policy tắt theo mặc định. Gemini 4 Carbon lên ngày 10/11 và tự bật nếu global default của bạn đang bật. Không có danh sách đã review thì developer dùng được gì là do mặc định của hãng quyết định.
- Model khác nhau về xử lý dữ liệu. Trên Copilot, Fable 5.2 lưu prompt và output cho bộ phân loại an toàn. Allow-list của bạn cũng là một quyết định về lưu trữ dữ liệu.
Với Claude Code, Claude apps gateway tự host ánh xạ nhóm IdP sang allow-list model và từ chối ngay ở phía server mọi request tới model mà nhóm đó không được cấp. Codex cho admin Enterprise bật từng model một; GPT-6.1 Sol tắt cho đến khi admin bật. Devin và Cursor Enterprise đều có giới hạn model trong phần cài đặt admin. Cách chuyển model an toàn khi danh sách thay đổi có trong hướng dẫn chuyển đổi model LLM.
Làm sao giới hạn chi tiêu cho AI coding agent?
Hãy đặt ba mức giới hạn trên mọi nền tảng: theo người, theo nhóm hoặc team, và theo tổ chức. Sau đó kéo dữ liệu dùng hằng ngày về dashboard của bạn. Mọi hãng lớn giờ đều hỗ trợ ít nhất hai trong ba mức, phần lớn mới thêm trong vài tháng gần đây.
- GitHub Copilot: mức dùng tính bằng AI Credit (1 credit = $0,01). Agent mode, code review và cloud agent tiêu credit; gợi ý inline thì không. Người dùng trả phí đặt được budget bằng đô la, có cảnh báo ở 75%, 90% và 100%. Với Business và Enterprise, admin đặt hạn mức và quyết định có cho dùng thêm phần trả phí hay không (các gói Copilot).
- Claude: Enterprise hỗ trợ hạn mức ở cấp tổ chức, nhóm và người dùng. Claude Code 2.1.316 (31/10) thêm budget gộp nhóm, một budget tháng dùng chung cho cả nhóm. Bản 2.1.317 thêm báo cáo chi phí vào admin API của gateway, xem theo developer, theo ngày hoặc theo nhóm IdP.
- Devin: bản 30/10 thêm cây budget cho chi tiêu của người dùng và tổ chức, có giao quyền quản lý budget con. Ngày 9/11 có thêm API thống kê mức dùng session theo ngày (release note Devin).
- Cursor: gói Enterprise có kiểm soát chi tiêu chi tiết và hạn mức theo nhóm. Model bên thứ ba tính theo giá API niêm yết, cộng thêm ngoài gói.
- Codex: Business và Enterprise mua credit cho workspace. Enterprise với giá linh hoạt không có rate limit cố định, mức dùng tăng theo credit, nên cần đặt trần.
Vì sao cần trần theo từng người: mức dùng agent lệch rất mạnh. Vài developer chạy session tự hành dài có thể tiêu nhiều hơn cả phần còn lại của team. Bài chi phí vận hành sản phẩm AI giải thích hiện tượng này.
AI coding agent nên hỗ trợ những kiểm soát định danh nào?
Bắt buộc SSO cho mọi agent, SCIM để tự động thu hồi tài khoản, và không cho token cá nhân dài hạn nếu chưa được duyệt. Cả năm hãng đều có SSO SAML hoặc OIDC ở gói doanh nghiệp. SCIM thường chỉ có ở Enterprise, nên hãy tính vào chi phí.
Có hai thay đổi gần đây nên áp dụng. Devin giờ cho admin xác minh domain bằng bản ghi DNS và tự quản lý kết nối OIDC hoặc SAML. Doanh nghiệp chưa đặt chính sách token thì personal access token mặc định phải được duyệt, và admin đăng xuất được một người khỏi mọi giao diện Devin cùng lúc. Trên Claude apps gateway, người dùng bị thu hồi mất quyền truy cập trong thời hạn session, mặc định là một giờ. Hãy kiểm tra điều tương tự với mọi công cụ bạn dùng. Session agent của nhân viên đã nghỉ là lỗ hổng auditor tìm ra đầu tiên.
AI coding agent cung cấp audit log gì?
Đủ để dựng lại ai đã yêu cầu agent làm gì, với model nào và nó đã thay đổi gì, nhưng chỉ khi bạn xuất log ra. Log nằm ở chỗ khác nhau với mỗi hãng. Hãy lên kế hoạch kéo chúng vào SIEM thay vì đọc trong từng admin console.
- GitHub: với cloud agent của Copilot, "log session và sự kiện audit log có sẵn cho admin". Commit do Copilot là tác giả, developer yêu cầu là đồng tác giả (tài liệu GitHub).
- Claude Code: gateway ghi sự kiện audit dạng JSON một dòng và gửi metric OTLP gồm số token, model, danh tính người dùng và độ trễ tới collector của bạn. Theo tài liệu, gateway không gửi những thứ này cho Anthropic. Claude Enterprise có thêm audit log.
- Codex: Enterprise cung cấp audit log và giám sát mức dùng qua Compliance API.
- Cursor và Devin: Cursor Enterprise có audit log và service account. Devin cung cấp dữ liệu mức dùng qua API thống kê.
Hãy log cả nguồn của prompt. Một tác vụ kích hoạt từ issue, tin nhắn Slack hay lịch chạy định kỳ là một đường đầu vào mà kẻ tấn công có thể lợi dụng.
Nên xử lý việc lưu trữ dữ liệu với AI coding agent thế nào?
Hãy quyết định theo từng model, không theo từng hãng, vì giờ thời gian lưu dữ liệu khác nhau ngay giữa các model của cùng một hãng. Fable 5.2 của Anthropic lưu dữ liệu 30 ngày để giám sát an toàn, trừ khi doanh nghiệp đủ điều kiện dùng thêm Enterprise Frontier Safeguards. Phần lớn model Claude khác trên Copilot vẫn ở chế độ zero retention.
Với mỗi công cụ, hãy kiểm tra bốn điều: prompt và code có bị lưu không, lưu bao lâu; có bị dùng để train không; được xử lý ở đâu (vị trí dữ liệu); và ai giữ khoá. Cursor có Privacy Mode, giữ dữ liệu code khỏi việc train, cùng tuỳ chỉnh thời gian lưu chat ở gói Teams. Codex Enterprise có kiểm soát lưu trữ, vị trí dữ liệu và EKM. Devin có VPC single-tenant dành riêng cho khách hàng, kèm khoá do khách hàng quản lý với gói Enterprise Assured. Nếu bạn xử lý dữ liệu y tế hay thanh toán, hãy đọc hướng dẫn về nhà cung cấp LLM ký BAA trước tất cả những việc này.
Làm sao đặt cổng duyệt cho pull request do AI agent mở?
Dùng chính các biện pháp bạn đã tin dùng với con người, và bịt các lỗ mà agent tạo ra. Bảo vệ branch, bắt buộc CODEOWNERS, chặn người giao việc cho agent tự duyệt, giữ workflow CI cho đến khi người duyệt, và với lượt chạy không người trông thì từ chối lệnh gọi tool thay vì hỏi.
- Cloud agent của Copilot chỉ push lên branch
copilot/của riêng nó. Nó chặn người yêu cầu duyệt PR, và mặc định không kích hoạt workflow Actions cho đến khi một người có quyền ghi duyệt. - Claude Code thêm
permissions.denyInsteadOfPromptingngày 6/11, để lượt chạy không người trông dừng ở trạng thái an toàn.blockWritesOutsideWorkingDirectories(30/10) giữ mọi chỉnh sửa trong repo. - Devin mặc định yêu cầu admin duyệt personal access token, và ngày 11/11 thêm tuỳ chọn session "Ask before loading external content".
- Ở mọi nơi: coi AGENTS.md, CLAUDE.md, skill và cấu hình MCP là code làm thay đổi hành vi agent, bắt buộc người sở hữu review. Một nghiên cứu tháng 10/2026 cho thấy file memory bị đầu độc có thể điều khiển agent. Chi tiết trong bài benchmark bảo mật AI coding agent.
Lộ trình triển khai quản trị trong 90 ngày trông thế nào?
Ngày 1–30: kiểm kê và định danh. Ngày 31–60: policy dưới dạng code và budget. Ngày 61–90: kiểm soát môi trường chạy, cổng review và xuất audit. Hãy bắt đầu từ các agent đang chạy thật. Rủi ro thật nằm ở việc dùng ngầm, không phải ở dự án pilot.
- Kiểm kê. Đang có những agent, gói, seat và API key nào? Chúng chạm tới repo nào? Model nào đang bật? Tắt mọi thứ không có ai chịu trách nhiệm.
- Định danh. SSO ở mọi nơi, SCIM nơi nào có, bật duyệt token, và một quy trình offboarding đã được thử.
- Policy dưới dạng code. Một repo allow-list, đồng bộ qua API tới Copilot và qua managed settings tới Claude Code, có job CI báo khi cấu hình bị lệch. Review lại mỗi khi hãng thông báo gỡ model.
- Budget. Đặt trần theo người, theo nhóm và theo tổ chức trên mọi nền tảng, xuất dữ liệu dùng hằng ngày về data warehouse.
- Môi trường chạy và review. Sandbox mặc định, allow-list mạng, không auto-approve khi có quyền mạng, bảo vệ branch, CODEOWNERS cho file hướng dẫn agent, và audit log chảy về SIEM.
Các thay đổi hằng tháng của các hãng mà chúng tôi theo dõi trong bản cập nhật AI coding agent tháng 11/2026 chính là tín hiệu để chạy lại bước 3.
BeevR làm việc này thế nào
BeevR là studio phần mềm và AI ở Hà Nội, đội ngũ senior do founder trực tiếp dẫn dắt. Chúng tôi xây AI agent cho các ngành chịu quản lý, kể cả y tế, nơi chúng tôi ký BAA với tư cách business associate và có thể chạy model ngay trong tài khoản AWS của khách hàng. Framework mã nguồn mở Kite của chúng tôi coi model là thành phần không đáng tin, đặt sau các bước kiểm tra tất định. Với tổ chức kỹ thuật đang triển khai coding agent, chúng tôi có thể thực hiện lộ trình 90 ngày ở trên thành các giai đoạn phạm vi cố định, từ $10K mỗi giai đoạn. Phạm vi gồm allow-list dưới dạng code, budget và xuất dữ liệu dùng, sandbox và cổng review, cùng pipeline audit. Mỗi thứ Sáu bạn có demo chạy được, và sở hữu mọi thứ chúng tôi xây từ ngày đầu.
Xem cách chúng tôi làm phát triển AI agent, hoặc đặt lịch gọi 30 phút để rà lại hệ thống agent hiện tại của bạn.