Cả năm con đường chính tới các model hàng đầu đều có BAA HIPAA trong năm 2026: OpenAI, Anthropic, Google Cloud, AWS Bedrock và Microsoft Azure. Không bên nào bao phủ tất cả. Mỗi BAA chỉ áp dụng cho sản phẩm, endpoint hay tính năng được liệt kê, và chế độ lưu dữ liệu khác nhau. Lựa chọn thực tế thường là cloud bạn đã có BAA, rồi kiểm từng tính năng bạn gọi.
"Nhà cung cấp model này có ký BAA không?" từng là câu kết thúc cuộc trao đổi. Năm 2026 nó là câu mở đầu. Bên nào cũng có BAA, nhưng phạm vi bao phủ giờ tính theo từng tính năng: Messages API có thể được bao phủ trong khi Files API thì không, một model có thể chỉ dùng được với chế độ lưu 30 ngày, web grounding có thể ghi log truy vấn mà bạn không tắt được. Lựa chọn kiến trúc trong tuần đầu quyết định ứng dụng của bạn có nằm trong vùng được bao phủ hay không. Bài này so năm con đường chính dựa trên tài liệu chính thức của từng bên, đọc ngày 12/11/2026. Điều khoản thay đổi thường xuyên; hãy coi đây là bản đồ, rồi xác nhận với hợp đồng bạn đã ký.
Nhà cung cấp LLM nào ký BAA HIPAA năm 2026?
OpenAI, Anthropic, Google Cloud, AWS và Microsoft đều ký BAA cho các gói doanh nghiệp và API. Ứng dụng cho người tiêu dùng không được bên nào bao phủ. Phạm vi giới hạn ở các dịch vụ được nêu tên, và nhiều bên yêu cầu bật cấu hình HIPAA hoặc chế độ lưu dữ liệu điều chỉnh trước khi gửi PHI.
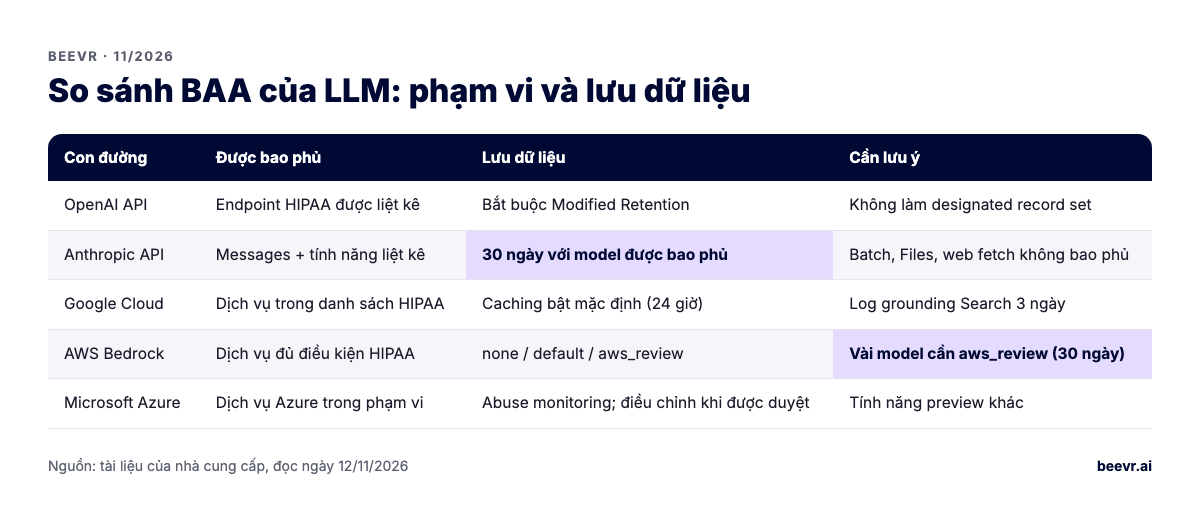
| Con đường | Cách có BAA | Được bao phủ | Lưu dữ liệu | Loại trừ đáng chú ý |
|---|---|---|---|---|
| OpenAI API | Yêu cầu từ OpenAI; BAA phải nêu API là Eligible Service | Các endpoint HIPAA được liệt kê | Bắt buộc chế độ "Modified Retention" (ví dụ ZDR hoặc modified abuse monitoring) | Không lưu PHI như designated record set; không tạo tài khoản cho bệnh nhân |
| Anthropic API | Ký BAA; Anthropic cấp organization HIPAA-ready | Messages, Token Counting, Models API và các tính năng được liệt kê | Model được bao phủ cần lưu 30 ngày; không dùng với ZDR trừ khi được cho phép | Batch, Files, Skills API, code execution, web fetch; dữ liệu gửi qua MCP bên ngoài |
| Google Cloud (Vertex / Gemini Enterprise Agent Platform) | Chấp nhận BAA Google Cloud trong console | Dịch vụ trong danh sách HIPAA của Google, gồm AI tạo sinh trên nền tảng agent | Implicit caching bật mặc định (tối đa 24 giờ) nếu không tắt | Dịch vụ ngoài danh sách; Grounding with Google Search lưu truy vấn tới 3 ngày |
| AWS Bedrock | BAA của AWS trong AWS Artifact | Bedrock đủ điều kiện HIPAA; nhà cung cấp model không truy cập được prompt | Chế độ lưu theo Region: none, default hoặc aws_review (tới 30 ngày) | Một số model mới bắt buộc aws_review; ZDR cho chúng chỉ khi được duyệt |
| Microsoft Azure (Foundry, Azure OpenAI) | Có sẵn mặc định trong Data Protection Addendum của Microsoft | Các dịch vụ Azure trong phạm vi | Abuse monitoring có thể lưu mẫu bị gắn cờ để người rà; điều chỉnh khi được duyệt | Tính năng preview có thể theo điều khoản khác |
BAA của OpenAI bao phủ những gì?
OpenAI ký BAA cho khách hàng y tế dùng API và cho ChatGPT for Healthcare cùng các workspace ChatGPT có quản lý. Với API, BAA phải nêu rõ API là Eligible Service, organization phải được cấp tính năng Modified Retention, và PHI chỉ được gửi tới các endpoint OpenAI liệt kê là đủ điều kiện HIPAA.
Hướng dẫn triển khai và cấu hình HIPAA của OpenAI (đăng ngày 9/7/2026) đặt ra các quy tắc. Modified Retention có thể là Modified Abuse Monitoring, Zero Data Retention, Safety Retention hoặc "Eyes Off", và phải được bật cho từng Org ID và Project mang PHI. Ba quy tắc hay làm đội kỹ thuật vấp:
- Không làm designated record set. Không được dùng dịch vụ OpenAI để lưu PHI như một phần của designated record set. EHR hoặc database của bạn vẫn là nguồn gốc dữ liệu.
- Không tài khoản bệnh nhân. Không được tạo tài khoản người dùng OpenAI cho bệnh nhân, thành viên bảo hiểm hay gia đình họ.
- Endpoint có trạng thái thì khác. Trang kiểm soát dữ liệu của OpenAI đánh dấu một số endpoint đủ điều kiện zero data retention và một số khác, vốn giữ trạng thái ứng dụng như thread và vector store, là không đủ điều kiện. Hãy đối chiếu từng endpoint bạn dùng với danh sách endpoint HIPAA và bảng chế độ lưu.
BAA của Anthropic bao phủ những gì?
Anthropic bao phủ API của họ sau khi ký BAA và cấp organization HIPAA-ready, loại organization tự chặn tính năng không được bao phủ. Messages API với prompt caching, structured outputs, memory, web search, cùng công cụ bash và text editor được bao phủ; Batch, Files và Skills API, code execution và web fetch thì không.
Privacy center của Anthropic cũng liệt kê phạm vi cho Claude Enterprise (khi primary owner bật HIPAA), Claude Code trong một số cấu hình cụ thể, và Claude trên Microsoft Foundry với cấu hình HIPAA. Ba chi tiết quan trọng cho thiết kế:
- Lưu dữ liệu. Model được bao phủ yêu cầu lưu dữ liệu 30 ngày và không dùng được với zero data retention trừ khi Anthropic cho phép riêng tổ chức của bạn. Nếu chính sách bảo mật của bạn ghi "chỉ ZDR", điều đó xung đột với đường HIPAA mặc định.
- Phiên bản hợp đồng. Phạm vi cho Messages API áp dụng với BAA chấp nhận sau 1/4/2026, và cho chat Enterprise với bản chấp nhận sau 2/12/2025. Hợp đồng cũ có thể bao phủ ít hơn.
- MCP. MCP server bên ngoài dùng được nhưng dữ liệu gửi tới đó nằm ngoài BAA. Nếu xây công cụ cho agent, hãy host chúng trong ranh giới của bạn; xem bài phát triển MCP server.
Google Gemini và Vertex AI có được BAA bao phủ không?
Có, với các dịch vụ trong danh sách HIPAA của Google Cloud, gồm AI tạo sinh trên nền tảng agent của họ (dòng sản phẩm trước đây gọi là Vertex AI) và Gemini trong Google Workspace. Gemini API qua Google AI Studio không có trong danh sách. Bạn chấp nhận BAA Google Cloud và không được dùng dịch vụ ngoài danh sách với PHI.
Trang tuân thủ HIPAA của Google yêu cầu tắt dịch vụ không được hỗ trợ, và nếu không tắt được thì không dùng nó cho PHI. Hướng dẫn zero data retention của họ bổ sung các chi tiết quan trọng:
- Implicit caching bật mặc định với các model Gemini được hỗ trợ, dữ liệu xóa trong 24 giờ. Bạn có thể tắt ở cấp project.
- Abuse monitoring có thể ghi log prompt theo điều khoản Google Cloud với một số model.
- Grounding with Google Search giữ log truy vấn phát sinh tới ba ngày, và không tắt được; Google chỉ sang tùy chọn web grounding cho doanh nghiệp nếu cần zero retention.
AWS Bedrock và Azure xử lý BAA và lưu dữ liệu ra sao?
Cả hai bao phủ nền tảng model dưới BAA cloud mà nhiều khả năng bạn đã có. AWS liệt kê Bedrock đủ điều kiện HIPAA và cho đặt chế độ lưu theo Region; Azure đưa BAA vào data protection addendum của Microsoft và giữ model trong Azure, với abuse monitoring chỉ điều chỉnh được khi được duyệt.
AWS Bedrock
Bedrock có trong danh sách dịch vụ đủ điều kiện HIPAA của AWS. Tài liệu bảo vệ dữ liệu của AWS nói nhà cung cấp model không truy cập được log Bedrock hay prompt và completion của khách hàng. Cơ chế kiểm soát lưu dữ liệu có các chế độ: none (không lưu), default (theo chính sách của model; AWS có thể lưu để chống lạm dụng) và aws_review (lưu tới 30 ngày và có thể được AWS rà, không bao giờ chia sẻ cho nhà cung cấp model). Một số model frontier mới bắt buộc aws_review; zero retention cho chúng chỉ khi được duyệt. Bạn có thể ép một chế độ cho toàn tổ chức bằng service control policy.
Microsoft Azure
Microsoft cung cấp BAA HIPAA mặc định qua data protection addendum cho các dịch vụ trong phạm vi. Trang quyền riêng tư dữ liệu của Foundry nói prompt và completion không được cung cấp cho OpenAI hay nhà cung cấp model khác và không dùng để train foundation model. Abuse monitoring có thể lưu prompt bị gắn cờ để người rà; khách hàng được quản lý có thể xin modified abuse monitoring, và khi đó resource hiển thị ContentLogging: false. Các tính năng có trạng thái như Responses API và thread của Assistants lưu dữ liệu trong resource của bạn. Hãy xác nhận model và tính năng cụ thể bạn dùng nằm trong danh sách phạm vi của Azure.
Zero data retention thực sự có ý nghĩa gì với HIPAA?
Zero data retention nghĩa là nhà cung cấp không giữ prompt và đầu ra sau khi trả lời. Đó là kiểm soát quyền riêng tư, không phải yêu cầu của HIPAA, và không phải lúc nào cũng tương thích với đường HIPAA: model được bao phủ của Anthropic cần lưu 30 ngày, và một số model trên Bedrock cần chế độ review.
Điều HIPAA yêu cầu là BAA, biện pháp bảo vệ và sử dụng tối thiểu cần thiết. Việc business associate lưu dữ liệu dưới BAA là được phép. ZDR giảm phạm vi thiệt hại khi có sự cố, nhưng có thể tắt mất tính năng bạn cần (hội thoại có trạng thái, lưu response, một số công cụ). Hãy quyết định điều gì quan trọng hơn cho từng loại tải. Nhiều đội dùng ZDR hoặc chế độ chặt nhất cho inference khối lượng lớn và giữ tính năng có trạng thái cho tải không có PHI. Kết hợp với token hóa trong cả hai trường hợp; xem khử định danh PHI cho LLM.
Nên chọn nhà cung cấp LLM cho tải HIPAA thế nào?
Bắt đầu từ cloud nơi PHI của bạn đang nằm và BAA của nó, rồi chọn model có trên đó. Chỉ ký BAA trực tiếp với nhà cung cấp model khi bạn cần tính năng hoặc model mà đường cloud không có. Sau đó đối chiếu mọi tính năng API ứng dụng dùng với danh sách được bao phủ trước khi viết code.
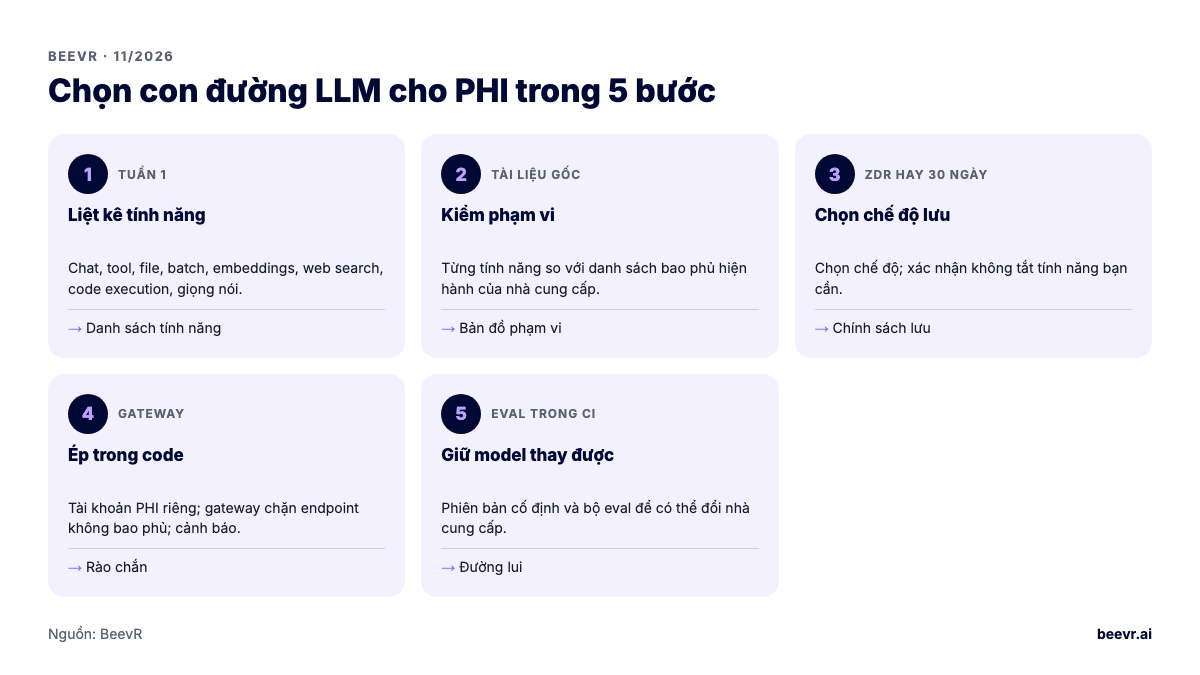
- Liệt kê tính năng. Chat, tool call, upload file, batch, embeddings, web search, code execution, giọng nói realtime.
- Kiểm phạm vi từng tính năng trên trang hiện hành của nhà cung cấp, không dựa vào blog (kể cả bài này).
- Chọn chế độ lưu và kiểm nó không tắt tính năng bạn cần.
- Ép trong code. Dùng project hoặc tài khoản riêng cho tải PHI, chặn endpoint không được bao phủ tại gateway, và cảnh báo nếu có request tới đó.
- Giữ model thay được. Phạm vi và model khả dụng thay đổi. Một lớp trừu tượng với phiên bản model cố định và bộ eval cho phép bạn chuyển mà không viết lại; xem kiểm thử LLM cho ngành chịu quản lý.
Và nhớ rằng BAA là một kiểm soát, không phải là tuân thủ. Bạn vẫn cần kiểm soát truy cập, audit log và người duyệt ở chỗ quan trọng; bài kiến trúc AI agent tuân thủ HIPAA trình bày toàn bộ các lớp.
BeevR làm việc này thế nào
Chúng tôi bắt đầu mọi dự án AI y tế bằng một bản đồ phạm vi: từng lời gọi model và tính năng được đối chiếu với danh sách bao phủ và chế độ lưu của nhà cung cấp, rà cùng người phụ trách tuân thủ của bạn. Sau đó chúng tôi ép nó trong kiến trúc: model gateway chỉ định tuyến PHI tới endpoint được bao phủ, tài khoản riêng cho tải PHI và không PHI, token hóa trước inference, phiên bản model cố định với eval trong CI, và audit log mọi lời gọi. Model có thể chạy trong chính tài khoản AWS của bạn dưới BAA với AWS, hoặc qua Azure hay Google Cloud nếu dữ liệu của bạn ở đó, và BeevR ký BAA với vai trò business associate.
Chúng tôi là đội senior do founder dẫn dắt tại Hà Nội, 5.0 trên Clutch, và đã xây một EHR multi-tenant đang chạy tại bốn phòng khám ở Mỹ với khoảng 300 bệnh nhân mỗi ngày. Chúng tôi làm theo giai đoạn cố định, từ $10K mỗi giai đoạn, và bạn sở hữu code từ ngày đầu. Xem trang AI agent tuân thủ HIPAA và phát triển AI agent cho y tế.
Nếu bạn đang chọn nhà cung cấp model cho PHI, đặt một cuộc gọi 30 phút. Gửi trước danh sách tính năng, chúng tôi sẽ đánh dấu lời gọi nào được bao phủ trên con đường nào.