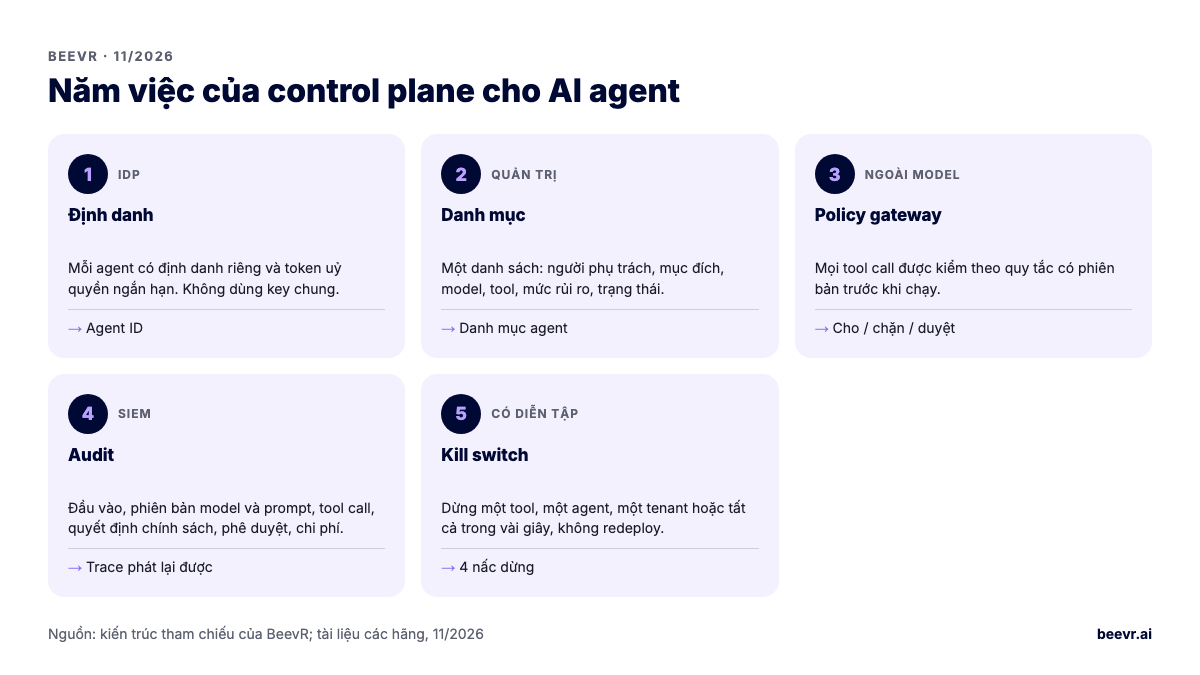
Control plane cho AI agent là lớp cấp cho mỗi agent một định danh riêng, quyết định ở từng lần gọi agent được dùng tool và dữ liệu nào, ghi lại agent đã làm gì, và dừng được agent trong vài giây. Năm 2026, Microsoft, Google, AWS và Okta đều đã ra sản phẩm loại này. Hãy coi nó gồm năm phần: định danh, danh mục, policy gateway, audit, kill switch.
Cập nhật ngày 13/11/2026. Một năm trước, phần lớn agent production chạy trên một service account dùng chung với API key nằm trong biến môi trường. Điều đó đang thay đổi rất nhanh. Mỗi nhà cung cấp nền tảng lớn giờ bán một "control plane cho agent": nơi đăng ký agent, cấp định danh, đặt một lớp kiểm tra chính sách trước mọi tool call và tắt agent khi cần. Bài này xem các hãng thực sự đã ra mắt gì, dựa trên trang của chính họ. Sau đó là một kiến trúc tham chiếu bạn có thể tự xây hoặc mua, cùng các kiểu lỗi quan trọng trong production.
Control plane cho AI agent là gì?
Đó là lớp quản lý nằm ngoài vòng suy luận của agent và kiểm soát những gì agent được phép làm. Model quyết định muốn làm gì tiếp theo. Control plane quyết định có được phép không, với thông tin xác thực nào, và ghi lại kết quả. Thuật ngữ lấy từ mạng máy tính, nơi control plane đặt luật còn data plane chuyển gói tin.
Một control plane hoạt động tốt làm năm việc:
- Định danh: mỗi agent (và mỗi phiên chạy thay mặt một người dùng) có định danh riêng, không dùng chung key.
- Danh mục: một danh sách duy nhất gồm agent, người chịu trách nhiệm, tool, model và trạng thái.
- Áp chính sách: một gateway kiểm tra mọi tool call theo quy tắc trước khi chạy.
- Audit và quan sát: trace đầu vào, quyết định, tool call, phê duyệt và đầu ra.
- Kill switch: dừng nhanh một agent, một tool hoặc toàn bộ agent mà không cần redeploy.
Những hãng nào đã ra mắt control plane cho agent trong 2026?
Mọi hãng định danh và cloud lớn giờ đều có, và đa số GA trong năm nay. Dưới đây là những gì từng hãng nói sản phẩm làm được, theo trang của chính họ:
| Hãng | Sản phẩm | Định danh | Áp chính sách | Trạng thái (13/11/2026) |
|---|---|---|---|---|
| Microsoft | Agent 365 | Entra Agent ID; conditional access mở rộng cho agent | Kiểm soát truy cập, chống tấn công, danh mục | GA; 15 USD/người/tháng hoặc trong M365 E7 |
| Google Cloud | Gemini Enterprise Agent Platform | Agent Identity: định danh riêng, được quản lý cho từng agent | Agent Gateway cho mọi tool call, kèm Model Armor | Đã có |
| AWS | Bedrock AgentCore | AgentCore Identity, token vault | AgentCore Policy (Cedar) kiểm tại Gateway | Policy GA 3/3/2026 |
| Okta | Okta for AI Agents | Agent SSO với Cross App Access (token ngắn hạn) | Agent Gateway; Kill Switch mở rộng ở runtime | Agent SSO GA; Gateway dự kiến Q3, Kill Switch Q4/2026 |
| Anthropic | Claude Managed Agents | Quyền theo phạm vi và định danh cho từng agent | Phân quyền trong runtime được host; vault cho thông tin xác thực | Public beta từ 8/4/2026 |
Nguồn: Microsoft Agent 365, tài liệu Google Agent Platform, AWS AgentCore Policy GA, thông cáo Oktane của Okta ngày 22/9/2026, Anthropic. Okta lưu ý các tính năng chưa GA có thể bị lùi, nên hãy kiểm tra trước khi phụ thuộc vào chúng.
Có hai xu hướng rõ. Thứ nhất, các hãng thống nhất về hình dạng: định danh riêng cho từng agent cộng một gateway áp chính sách lên tool call. Thứ hai, kill switch vẫn là phần non nhất. Ví dụ Okta xếp kill switch mở rộng ở runtime vào quý 4/2026.
AI agent nên có định danh và thông tin xác thực thế nào?
Cấp cho mỗi agent một định danh riêng trong hệ thống định danh (IdP) của bạn, và cấp token ngắn hạn, giới hạn phạm vi cho từng tác vụ thay vì key dài hạn. Khi agent làm thay một người dùng, token phải mang cả hai thông tin: định danh agent và người dùng mà nó đại diện. Chỉ như vậy audit log mới trả lời được "agent nào làm việc này, cho ai, với thẩm quyền gì?".
Trong thực tế:
- Không dùng service account chung. Google mô tả Agent Identity là phương án chi tiết hơn để thay service account dùng chung. Dù dùng stack nào, nguyên tắc vẫn vậy.
- Token ngắn hạn. Cross App Access của Okta thay key không hết hạn bằng token ngắn hạn. AWS và Anthropic giữ bí mật dài hạn trong vault mà agent không đọc trực tiếp.
- Uỷ quyền, không mạo danh. Agent nên nhận token ghi "agent X thay mặt người dùng Y, phạm vi Z", không phải phiên đăng nhập của chính người dùng. Nếu agent bị chiếm quyền, thiệt hại chỉ trong phạm vi Z.
- Có người chịu trách nhiệm. Mỗi định danh agent có một người phụ trách cụ thể và ngày rà soát, như cách bạn quản lý service account có đặc quyền.
Nếu agent gọi MCP server, phần này nối thẳng với đặc tả uỷ quyền của MCP: server phải từ chối token không được cấp cho nó, và token passthrough bị cấm. Xem bảo mật MCP năm 2026.
Làm sao áp quyền lên từng tool call của AI agent?
Đặt một bước kiểm tra chính sách tất định giữa agent và mọi tool, nằm ngoài model. Prompt có thể nhắc model cư xử đúng, nhưng chỉ code bên ngoài model mới chặn được nó. Một tool call phải qua bốn câu hỏi trước khi chạy: agent này có được dùng tool này không? Tham số có trong giới hạn không (số tiền, số bản ghi, tên miền người nhận)? Hành động có cần người duyệt không? Agent, tool hay tenant có đang bị tắt không?
Cách AWS làm cho thấy rõ mô hình: chính sách nằm trong policy engine gắn với gateway, gateway chặn lưu lượng giữa agent và tool, đánh giá từng yêu cầu theo chính sách rồi mới cho phép hoặc từ chối. Agent Gateway của Google đóng vai trò tương tự, có Model Armor sàng lọc prompt injection và rò rỉ dữ liệu. Nếu tự xây, hãy giữ chính sách dưới dạng dữ liệu có phiên bản (Cedar, OPA/Rego hoặc bảng quy tắc đơn giản) để đội bảo mật rà soát và sửa mà không cần release code.
Phê duyệt thuộc về control plane
Phê duyệt của con người là một kết quả chính sách, không phải tính năng giao diện. Gateway trả về "cần phê duyệt". Control plane giữ lệnh gọi lại, báo cho đúng người kèm đủ ngữ cảnh, rồi cho chạy hoặc từ chối. Như vậy mọi agent, mọi kênh dùng chung quy tắc phê duyệt, và bản thân việc phê duyệt cũng nằm trong audit log. Bài human-in-the-loop bàn cách giữ phê duyệt đủ nhanh để người ta thực sự dùng.
Kill switch thực sự cho AI agent trông như thế nào?
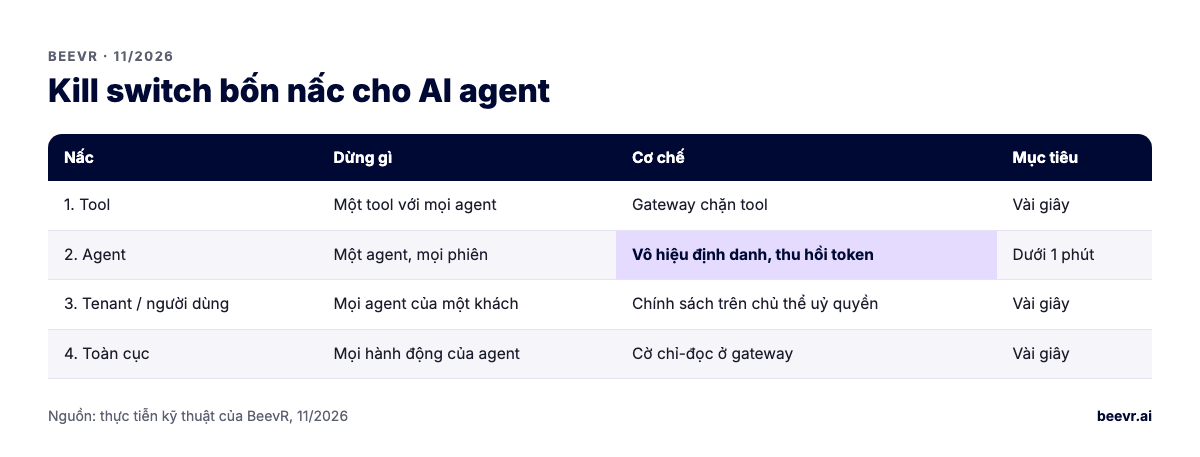
Kill switch thực sự là một bộ nấc dừng có hiệu lực trong vài giây mà không cần deploy, và được diễn tập định kỳ. Một nút đỏ duy nhất là không đủ. Bạn cần bốn nấc:
| Nấc | Dừng gì | Cách hoạt động | Thời gian mục tiêu |
|---|---|---|---|
| 1. Tool | Một tool với mọi agent (vd. "chuyển tiền") | Chính sách gateway từ chối tool | Vài giây |
| 2. Agent | Một agent, mọi phiên của nó | Vô hiệu định danh; thu hồi token đang dùng | Vài giây đến một phút |
| 3. Tenant hoặc người dùng | Mọi agent làm thay một khách hàng hay người dùng | Chính sách trên chủ thể được uỷ quyền | Vài giây |
| 4. Toàn cục | Mọi hành động của agent, chế độ chỉ đọc | Cờ ở gateway; runtime ngừng bắt đầu bước mới | Vài giây |
Hai chi tiết quyết định thành bại. Thứ nhất là thu hồi token: tắt agent chẳng có tác dụng nếu nó vẫn giữ token hợp lệ thêm một giờ, đó chính là thứ kill switch runtime dự kiến của Okta nhắm tới. Thứ hai là việc đang dở: agent bị dừng có thể để lại một tác vụ nhiều bước làm nửa chừng. Hãy thiết kế mọi tool idempotent và mọi workflow có thể chạy tiếp hoặc đảo ngược, để việc dừng là an toàn.
Cơ quan quản lý cũng kỳ vọng điều này. Với hệ thống high-risk, Điều 14(4)(e) của EU AI Act yêu cầu người giám sát có thể ngắt hệ thống bằng nút "dừng" hoặc quy trình tương tự. Nghĩa vụ này áp dụng từ 2/12/2027 cho hệ thống Phụ lục III (xem các mốc EU AI Act sau Digital Omnibus).
Control plane cho agent nên ghi log những gì?
Ghi đủ để phát lại quyết định. Với mỗi bước, lưu định danh agent, người dùng được uỷ quyền, phiên bản model và prompt, đầu vào model đã thấy (hoặc hash kèm con trỏ với dữ liệu nhạy cảm), tool call và tham số, quyết định chính sách và mã quy tắc, phê duyệt nếu có, kết quả và chi phí. Log chỉ được ghi thêm và nằm ngoài tầm với của chính agent.
Những lỗ hổng hay gặp trong production:
- Có log kết quả tool nhưng không log quyết định chính sách, nên không chứng minh được vì sao hành động được phép.
- Thiếu phiên bản model, nên sau khi nâng cấp model không biết hành vi nào đến từ model nào.
- Không lưu tài liệu đã truy xuất, nên chỉ thị độc hại giấu trong tài liệu trở nên vô hình khi điều tra.
- Log chỉ nằm trong console của hãng, theo thời hạn lưu của hãng, thay vì trong SIEM của bạn.
Cũng chính các trace này nuôi bộ đánh giá: phát lại tool call thật của tuần trước với model hoặc prompt mới trước khi chuyển đổi.
Kiến trúc tham chiếu cho control plane của agent gồm những gì?
Bảy thành phần, đi từ yêu cầu của người dùng tới tool rồi quay lại:
- Hệ thống định danh (Entra, Okta, Google, Cognito): cấp định danh agent và token uỷ quyền ngắn hạn.
- Danh mục agent: mã agent, người phụ trách, mục đích, model, tool được phép, mức rủi ro, trạng thái (đang chạy, tạm dừng, đã ngừng).
- Runtime của agent: chạy vòng lặp (code của bạn, framework hoặc runtime được quản lý), không giữ bí mật dài hạn.
- Tool gateway: mọi tool và MCP server nằm sau nó. Gateway xác thực agent, đánh giá chính sách, áp hạn mức tần suất và chi tiêu, sàng lọc đầu vào và đầu ra.
- Kho chính sách: quy tắc có phiên bản (danh sách cho phép, giới hạn tham số, ngưỡng phê duyệt, cờ kill switch) mà đội bảo mật sửa được.
- Dịch vụ phê duyệt: giữ lại lệnh gọi cần người duyệt, chuyển đúng người và ghi quyết định.
- Đường ống audit: trace chỉ-ghi-thêm về SIEM hoặc kho dữ liệu, cảnh báo khi có lệnh bị từ chối, phê duyệt tăng đột biến hay chi phí bất thường.
Runtime có thể thay (hôm nay dùng runtime của hãng, mai dùng của bạn) miễn là gateway, kho chính sách và đường ống audit vẫn thuộc về bạn. Đó mới là ý nghĩa thật của control plane: nó sống lâu hơn bất kỳ model hay framework nào.
Nên mua control plane cho agent hay tự xây?
Mua lớp định danh và danh mục từ hãng bạn đang dùng cho định danh. Tự xây hoặc cấu hình kỹ phần quy tắc chính sách, vì đó là nơi mã hoá nghiệp vụ của bạn: hạn mức, phê duyệt, ai được làm gì. Nếu dùng toàn bộ Microsoft, Agent 365 cùng Entra là điểm khởi đầu hiển nhiên. Trên AWS, AgentCore Identity, Gateway và Policy phủ phần lớn. Nếu dùng nhiều cloud và nhiều bộ SaaS, cách lấy IdP làm trung tâm (Okta hoặc Entra) cùng gateway riêng trước các tool nội bộ giúp quản trị không bị trói vào một runtime.
Dù chọn gì, hãy kiểm tra sản phẩm có dừng được agent giữa chừng, thu hồi được token và xuất được trace đầy đủ không. Ba điểm này là chỗ các sản phẩm khác nhau nhiều nhất hiện nay. Bài so sánh nền tảng agent doanh nghiệp nói về phần còn lại của từng hãng, và checklist bảo mật AI agent liệt kê 24 kiểm soát để kiểm thử.
BeevR làm việc này thế nào
Các dự án agent của chúng tôi dựa trên cùng nguyên tắc đã công bố trong Kite, framework agent mã nguồn mở của BeevR. LLM được coi là không đáng tin. Mọi tool call qua bước kiểm tra ở kernel bên ngoài model. Circuit breaker và tool idempotent giúp việc dừng an toàn, và kill switch hoạt động không cần redeploy. Mọi tool call và phê duyệt đi vào audit log bất biến, và hành động chạm tới hồ sơ bệnh nhân hay tiền phải qua cổng phê duyệt. Khi khách hàng đã có Entra, Okta hay AgentCore, chúng tôi cắm vào đó thay vì dựng một hệ thống song song.
BeevR là đội senior do founder dẫn dắt tại Hà Nội. Giai đoạn phạm vi cố định, giá cố định từ $10K, demo chạy được mỗi thứ Sáu, và bạn sở hữu mã nguồn cùng IP từ ngày đầu. Xem cách chúng tôi triển khai AI agent production.
Agent của bạn vẫn chạy bằng key dùng chung? Đặt lịch gọi 30 phút, chúng tôi sẽ phác thảo control plane cho stack của bạn.