Năm 2026, các developer health IT được chứng nhận và mạng thông tin y tế đối mặt mức phạt dân sự tới $1 triệu cho mỗi vi phạm information blocking. Nhà cung cấp chịu chế tài Medicare: bệnh viện mất ba phần tư mức tăng market basket, bác sĩ MIPS bị 0 điểm Promoting Interoperability, và ACO có thể bị loại khỏi Shared Savings một năm.
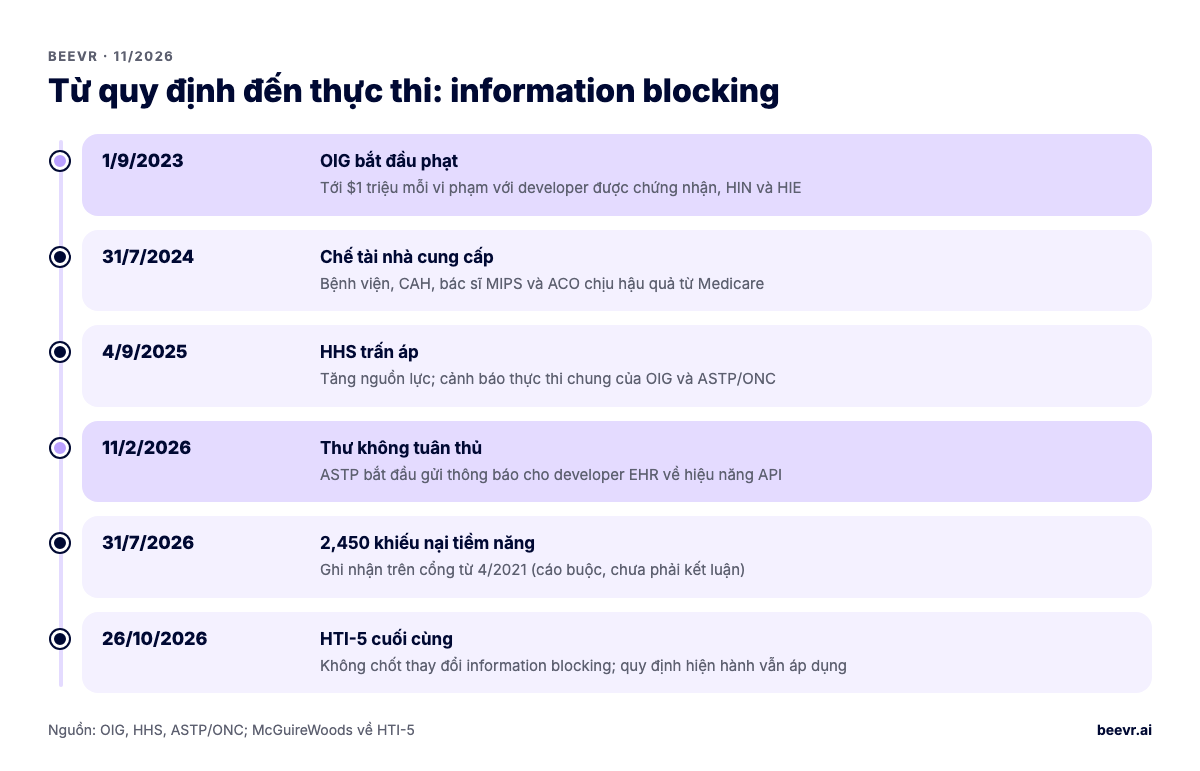
Information blocking (cản trở thông tin y tế) bị cấm từ năm 2021, nhưng nhiều năm liền gần như không có chế tài. Điều đó thay đổi theo từng bước: OIG phạt developer và mạng lưới từ tháng 9/2023, chế tài với nhà cung cấp từ tháng 7/2024, HHS tuyên bố "trấn áp" tháng 9/2025, và ASTP gửi những thông báo không tuân thủ đầu tiên cho developer EHR tháng 2/2026. Nếu bạn xây hoặc vận hành phần mềm chứa thông tin y tế điện tử, đây giờ là rủi ro tuân thủ có con số cụ thể. Bài này tóm tắt ai bị điều chỉnh, các mức phạt, tình trạng thực thi tính đến tháng 11/2026, và các kiểm soát kỹ thuật giảm rủi ro.
Ai có thể bị phạt vì information blocking?
Ba loại "actor": nhà cung cấp dịch vụ y tế, developer health IT được chứng nhận, và mạng hoặc sàn trao đổi thông tin y tế (HIN/HIE). 21st Century Cures Act định nghĩa information blocking là hành vi có khả năng cản trở việc truy cập, trao đổi hoặc sử dụng thông tin y tế điện tử, trừ khi luật yêu cầu hoặc thuộc một ngoại lệ.
Tiêu chuẩn nhận thức khác nhau theo actor. Developer, mạng lưới và sàn trao đổi chịu trách nhiệm nếu họ biết hoặc lẽ ra phải biết hành vi có khả năng cản trở. Nhà cung cấp chỉ chịu trách nhiệm nếu họ biết hành vi là bất hợp lý và có khả năng cản trở. Khác biệt đó là lý do developer gánh rủi ro tài chính lớn nhất. Phạm vi thông tin y tế điện tử mở rộng từ 6/10/2022 sang ePHI trong designated record set, nên phần lớn dữ liệu lâm sàng và thanh toán đều thuộc phạm vi. Tài liệu về information blocking của ASTP/ONC có định nghĩa và FAQ.
Một startup healthtech có phải là "actor" không?
Không mặc nhiên. Một startup không cung cấp health IT được chứng nhận và không vận hành như một mạng lưới thường không phải developer hay HIN theo quy định, dù HTI-1 đã tinh chỉnh ai được coi là "cung cấp" health IT được chứng nhận, nên hãy hỏi luật sư. Nhưng khách hàng của bạn gần như chắc chắn là actor. Nếu sản phẩm của bạn nằm giữa nhà cung cấp và dữ liệu của bệnh nhân, các lựa chọn thiết kế của bạn (định dạng xuất, giới hạn API, phí bạn chuyển sang) có thể trở thành vấn đề information blocking của khách hàng, và điều đó sẽ xuất hiện trong hợp đồng và các đợt rà soát bảo mật.
Developer health IT và HIN bị phạt bao nhiêu?
Phạt tiền dân sự tới $1 triệu mỗi vi phạm, do Văn phòng Tổng Thanh tra (OIG) của HHS áp dụng. Quy định của OIG được công bố tháng 7/2023 và thực thi từ 1/9/2023, cho hành vi từ ngày đó trở đi. Developer còn có thể bị thu hồi chứng nhận ONC hoặc bị cấm tham gia chương trình chứng nhận.
Quy định cuối cùng của OIG đặt khung xử phạt. OIG cho biết sẽ ưu tiên các hành vi:
- gây ra hoặc có khả năng gây hại cho bệnh nhân;
- ảnh hưởng đáng kể đến khả năng chăm sóc bệnh nhân của nhà cung cấp;
- kéo dài;
- gây thiệt hại tài chính cho các chương trình y tế liên bang hoặc tổ chức chính phủ, tư nhân khác.
"Mỗi vi phạm" rất quan trọng với phần mềm. Một hành vi cản trở nằm sẵn trong API, như rate limit bất hợp lý hay điều kiện về phí, có thể ảnh hưởng hàng nghìn request. OIG đếm vi phạm thế nào trong tình huống đó chính là câu hỏi luật sư của bạn nên mô hình hóa trước khi bị điều tra, không phải trong lúc điều tra.
Nhà cung cấp chịu những chế tài nào?
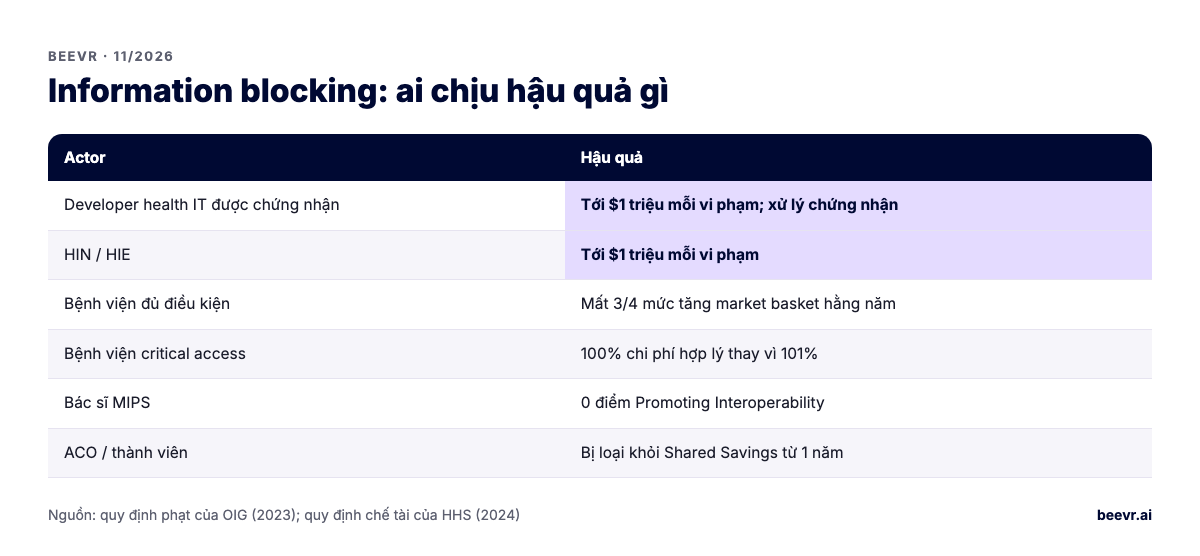
Theo quy định của HHS có hiệu lực từ 31/7/2024, bệnh viện bị xác định có information blocking không được coi là meaningful EHR user và mất ba phần tư mức tăng market basket hằng năm; bệnh viện critical access chỉ được trả 100% chi phí hợp lý thay vì 101%; bác sĩ MIPS bị 0 điểm ở hạng mục Promoting Interoperability; và ACO hoặc thành viên ACO có thể bị loại khỏi Shared Savings Program ít nhất một năm.
| Actor | Hậu quả | Căn cứ |
|---|---|---|
| Developer health IT được chứng nhận | Tới $1 triệu mỗi vi phạm; xử lý chứng nhận hoặc cấm tham gia | Quy định phạt của OIG (2023); ONC Certification Program |
| HIN / HIE | Tới $1 triệu mỗi vi phạm | Quy định phạt của OIG (2023) |
| Bệnh viện đủ điều kiện | Không là meaningful EHR user; mất 3/4 mức tăng market basket hằng năm | Quy định chế tài (2024) |
| Bệnh viện critical access | Được trả 100% chi phí hợp lý thay vì 101% | Quy định chế tài (2024) |
| Bác sĩ MIPS | 0 điểm hạng mục Promoting Interoperability | Quy định chế tài (2024) |
| ACO / thành viên / nhà cung cấp | Không được tham gia Shared Savings Program ít nhất 1 năm | Quy định chế tài (2024) |
| Mọi actor bị xác định cản trở | ASTP/ONC công bố công khai | Quy định chế tài (2024) |
Nguồn: quy định cuối cùng về chế tài và thông báo của HHS. Chế tài áp dụng sau khi OIG điều tra và chuyển kết luận sang chương trình CMS liên quan. Với bác sĩ MIPS báo cáo theo nhóm, chỉ cá nhân vi phạm bị ảnh hưởng.
Đã có ai thực sự bị phạt chưa?
Tính đến lần kiểm tra ngày 12/11/2026, chúng tôi chưa thấy mức phạt dân sự nào của OIG về information blocking được công bố công khai. Nhưng hoạt động thực thi là thật: HHS tuyên bố trấn áp tháng 9/2025, ASTP bắt đầu gửi thông báo không tuân thủ cho developer EHR được chứng nhận tháng 2/2026, và cổng khiếu nại đã ghi nhận 2,450 khiếu nại tiềm năng đến tháng 7/2026.
- 4/9/2025. HHS công bố chiến dịch trấn áp việc cản trở dữ liệu y tế, tăng nguồn lực cho ASTP/ONC và OIG, kèm một cảnh báo thực thi chung.
- Tháng 12/2025. ASTP/ONC ban hành FAQ, gồm việc ràng buộc quyền truy cập EHI với chia sẻ doanh thu hay royalty nhìn chung không đáp ứng ngoại lệ Fees, và các trì hoãn hay hạn chế với truy cập tự động cần được đánh giá cẩn thận.
- 11/2/2026. ASTP cho biết đã bắt đầu gửi thư không tuân thủ cho một số developer được chứng nhận về hiệu năng API, interoperability và khả năng information blocking. Đây không phải mức phạt, nhưng có thể dẫn đến kế hoạch khắc phục, đình chỉ hoặc chấm dứt chứng nhận, hoặc chuyển sang OIG.
- Đến 31/7/2026. Dữ liệu khiếu nại của ASTP cho thấy 2,563 lượt gửi qua cổng từ tháng 4/2021, trong đó 2,450 là khiếu nại information blocking tiềm năng. Khiếu nại là cáo buộc, không phải kết luận.
Trên thực tế, những mức phạt công khai đầu tiên chỉ còn là chuyện khi nào. Điều tra cần thời gian, và hành vi đang bị điều tra bây giờ có thể từ năm 2024 và 2025.
HTI-5 có thay đổi quy định information blocking không?
Không. ASTP/ONC ban hành quy định cuối cùng HTI-5 ngày 26/10/2026, phần lớn hiệu lực từ 28/12/2026. Quy định bỏ 14 tiêu chí chứng nhận, nhưng không chốt thay đổi nào về information blocking đã đề xuất, nên định nghĩa, ngoại lệ và mức phạt hiện hành vẫn áp dụng.
Bản đề xuất HTI-5 (12/2025) lẽ ra sẽ tinh chỉnh định nghĩa, thu hẹp một số ngoại lệ và bỏ ngoại lệ TEFCA manner. Theo tóm tắt quy định cuối cùng của McGuireWoods, các thay đổi đó vẫn đang được xem xét và chưa có lịch. Đừng thiết kế theo bản đề xuất. Hãy thiết kế theo các ngoại lệ hiện hành, và theo dõi một đợt ban hành quy định riêng.
Những ngoại lệ nào bảo vệ developer hay nhà cung cấp?
Các ngoại lệ gồm: ngăn ngừa nguy hại, quyền riêng tư, bảo mật, không khả thi, hiệu năng health IT, bảo vệ quyền tiếp cận chăm sóc, cách thức (manner), phí, cấp phép, và các hành vi liên quan đến TEFCA. Đáp ứng ngoại lệ là tự nguyện nhưng cho bạn sự chắc chắn; không đáp ứng không tự động là vi phạm. Mỗi ngoại lệ có điều kiện cụ thể bạn phải lưu hồ sơ.
Với đội phần mềm, bốn ngoại lệ quan trọng nhất:
- Hiệu năng health IT. Bảo trì có kế hoạch và giới hạn khi sự cố được phép nếu không dài hơn cần thiết, áp dụng nhất quán và không dùng để gây bất lợi cho đối thủ. Hãy lưu hồ sơ.
- Bảo mật. Chặn một request vì lý do bảo mật phải theo chính sách toàn tổ chức bằng văn bản hoặc đánh giá dựa trên sự kiện cụ thể, và tương xứng với rủi ro. "Đội bảo mật không thích" là không đủ.
- Phí. Phí phải dựa trên tiêu chí khách quan, kiểm chứng được và hợp lý so với chi phí. Theo FAQ tháng 12/2025, chia sẻ doanh thu gắn với giá trị dữ liệu là dấu hiệu đáng lo.
- Cách thức. Nếu không đáp ứng được yêu cầu theo cách được yêu cầu, bạn phải nhanh chóng đưa ra phương án thay thế.
Bài quy định HIPAA 2026 và AI nói cách lập hồ sơ chính sách bảo mật để đứng vững khi viện dẫn ngoại lệ.
Đội kỹ thuật nên xây gì để giảm rủi ro information blocking?
Hãy coi information blocking như một SLA mà bạn chứng minh được. Ghi log mọi yêu cầu truy cập EHI và phản hồi kèm thời gian, lập hồ sơ mọi lần giới hạn và từ chối theo một chính sách bằng văn bản, công bố điều khoản phí và cấp phép, và rà các thay đổi API về tác động với truy cập của bên thứ ba trước khi phát hành.
- Sổ cái request. Mọi request API và xuất dữ liệu: ai, cái gì, khi nào, kết quả, độ trễ. Nếu request bị trì hoãn hoặc từ chối, ghi chính sách và ngoại lệ được viện dẫn.
- Chính sách rate limit. Bằng văn bản, nhất quán giữa khách hàng và đối thủ, lý do gắn với hiệu năng hoặc bảo mật.
- Rà soát thay đổi. Coi mọi thay đổi làm giảm khả năng truy cập (thêm bước xác thực, giảm page size, bỏ trường) là một hạng mục rà soát tuân thủ.
- Đồng hồ phản hồi. Theo dõi thời gian đáp ứng yêu cầu của bệnh nhân và bên thứ ba, cảnh báo trước khi thành "trì hoãn bất hợp lý".
- Truy cập tự động và AI. FAQ tháng 12/2025 cho thấy hạn chế với truy cập tự động sẽ bị soi kỹ. Nếu bạn hạn chế app hay AI agent, hãy ghi rõ lý do và áp dụng như nhau cho mọi bên. Nếu bạn xây AI agent đọc EHI, xem FHIR + MCP: kết nối AI agent với dữ liệu EHR an toàn.
Với mạng lưới, tham gia TEFCA thêm nghĩa vụ riêng và một ngoại lệ; xem TEFCA năm 2026 cho công ty healthtech.
BeevR làm việc này thế nào
Chúng tôi xây hạ tầng giúp chứng minh được tuân thủ information blocking: sổ cái request, chính sách rate limit và bảo mật có văn bản và được thực thi trong code, giám sát thời gian phản hồi, endpoint xuất dữ liệu và FHIR API đáp ứng điều khoản đã công bố, và audit trail luật sư của bạn dùng được. Chúng tôi làm việc này trong hệ thống hiện có của bạn qua API chính thức, không thay thế chúng. BeevR ký BAA với vai trò business associate, và làm theo giai đoạn giá cố định từ $10K mỗi giai đoạn, demo chạy được mỗi thứ Sáu và bạn sở hữu toàn bộ code từ ngày đầu.
Chúng tôi đang vận hành một EHR multi-tenant chạy thật ở bốn phòng khám tại Mỹ, khoảng 300 bệnh nhân mỗi ngày, nên đã đưa các kiểm soát này vào một hệ thống production. Xem dịch vụ tích hợp EHR và phát triển AI agent tuân thủ HIPAA, hoặc đặt lịch gọi 30 phút để rà mức rủi ro của bạn. Bài viết này không phải tư vấn pháp lý; hãy để luật sư tham gia mọi đánh giá.